假币与转账事故
地址投毒怎么防:0 金额转账、首尾相同的假地址和“从转账记录复制”的坑
转完 USDT 几分钟后,记录里多出一条首尾相同的假地址?这是地址投毒。本文用一个以太坊地址的真实记录和一小时链上数据,讲清三种投毒形态、为什么小额测试反而容易中招、五个防范习惯,以及钱已转到假地址后怎么报案和留证。
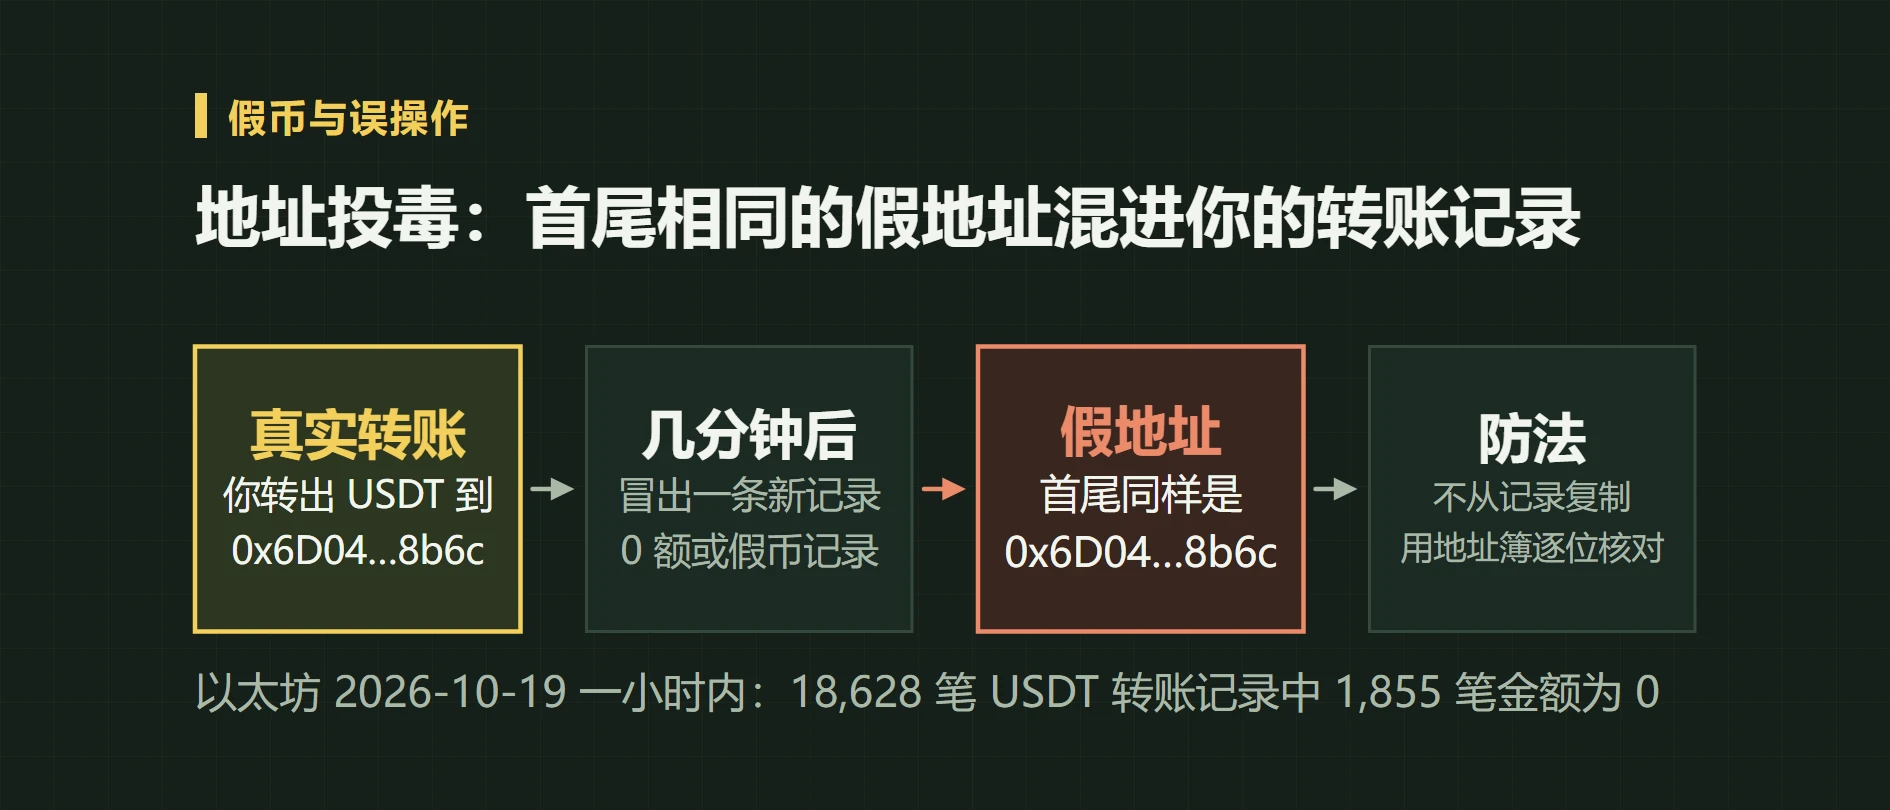
你刚给对方转完一笔 USDT,几分钟后转账记录里多了一条:收款地址开头和结尾跟刚才那个一模一样,金额却是 0,或者一笔你没印象的小额入账。这就是地址投毒。它不会直接拿走你的钱,它等的是你下一次从转账记录里复制地址。
防它只需要改一个习惯:转账地址永远不从转账记录里复制,只从对方给的原始文本或你自己存的地址簿里取,并且粘贴后核对中间的字符,而不是只看首尾。下面讲这类记录长什么样、为什么出现得这么快,以及钱已经转到假地址时还能做什么。
地址投毒长什么样:一个以太坊地址的真实记录
下面是以太坊上一个普通地址在 Etherscan 上的代币转账记录,截取于 2026 年 10 月 19 日。
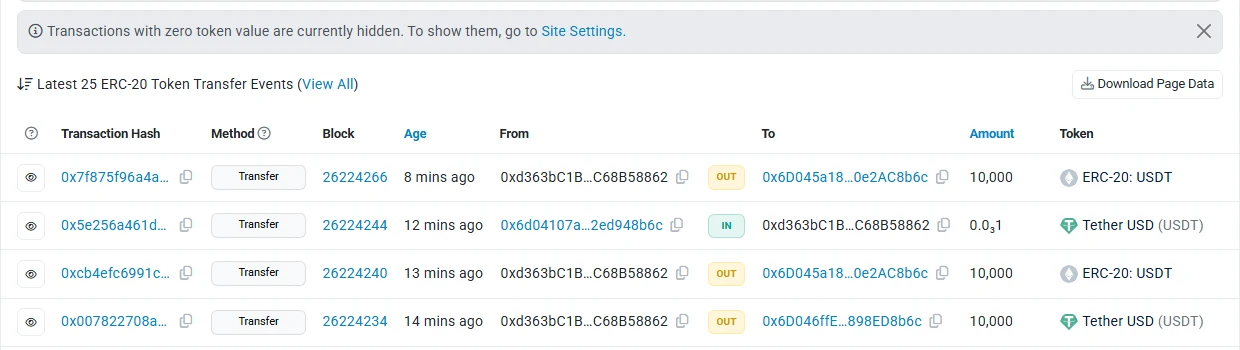
从下往上看这几行:
- 区块 26224234:地址主人转出 10,000 USDT,收款地址是
0x6D046ffE…898ED8b6c。代币一栏是带绿色图标的 Tether USD (USDT),这是真的 USDT。 - 区块 26224240:又出现一笔"转出 10,000",收款地址是
0x6D045a18…0e2AC8b6c。代币一栏写的是灰色图标的 ERC-20: USDT——这是攻击方自己发的假代币,"转出"记录是假代币合约凭空写进来的,地址主人根本没有签过这笔交易。 - 区块 26224244:从
0x6d04107a…2ed948b6c转进来 0.0001 USDT(页面写成 0.0₃1)。这笔是真 USDT,只是金额极小,目的是让一个长得像的地址出现在记录里。
三个地址都以 0x6D04 开头、8b6c 结尾,中间完全不同。如果地址主人下次再给同一个收款方转账,打开记录看到最上面一条"转出 10,000 到 0x6D04…8b6c",顺手复制,钱就进了攻击方的地址。
页面顶部还有一行提示:"Transactions with zero token value are currently hidden"——Etherscan 默认把金额为 0 的记录藏起来了,因为这类记录太多。钱包 App 不一定会这样过滤。
三种投毒记录:0 金额转出、微额转入、假代币
| 形态 | 在记录里看起来 | 为什么能出现 | 怎么认 |
|---|---|---|---|
| 0 金额转出 | 你"转出"了 0 USDT 到假地址 | 以太坊 USDT 合约的 transferFrom 会检查授权额度,但转 0 个时"额度 ≥ 0"恒成立,任何人都能以你的地址为发出方转 0 个,不需要你授权 |
金额是 0;交易的发起人不是你 |
| 微额转入 | 假地址给你转了 0.0001 或 0.01 USDT | 真实转账,攻击方自己付钱 | 你不认识这笔入账;金额小到不像正常付款 |
| 假代币转出 | 你"转出"了和真实金额一样的"USDT" | 假代币合约可以随意写转账事件,名字、数量都能抄 | 代币合约地址不是官方 USDT 合约;浏览器上常没有官方图标 |
假代币怎么从合约地址上分辨,见《假 USDT 怎么认:核对合约地址、小数位和代币名》。钱包里冒出来的不明代币该怎么处理(不要去交易、不要去它给的网址领取),见《钱包里突然多出不明代币,先别动它》。
投毒记录出现得有多快:以太坊一小时的链上数据
为了看清这件事有多普遍,本站用以太坊公开节点读取了 USDT 合约的转账事件,区块范围 26224002 到 26224301,对应 2026 年 10 月 19 日 UTC 03:41 到 04:41,约一小时:
- 这一小时共有 18,628 条 USDT 转账记录,其中 1,855 条金额为 0,约占一成。它们分布在 235 笔交易里,平均一笔交易一次给好几个地址"投"记录。
- 把"某地址真实转出至少 1 USDT 的收款方"和"同一地址名下出现的 0 金额收款方"做比对,开头 4 位和结尾 4 位都相同、中间不同的组合有 657 对。
- 其中 631 对是 0 金额记录出现在真实转账之后。两者间隔的中位数是 19 个区块,以太坊大约 12 秒一个区块,也就是约 4 分钟;165 对在 10 个区块(约 2 分钟)以内。
这组数据只统计了金额为 0 的一种形态,没有计入微额转入和假代币,所以只是下限。它说明的是:你在以太坊上转一笔像样金额的 USDT,几分钟之内就可能被盯上。
波场的情况本站也抽样看了:2026 年 10 月 19 日连续读取 3,000 条最近的 TRC20 USDT 转账,没有一条金额为 0。这只说明这次抽样里没看到 0 金额形态,不能据此认为波场没有地址投毒——微额转入和假代币在任何一条链上都能做,波场地址同样存在首尾相同的仿冒地址。
"先转一笔小额测试"为什么正好掉进坑里
很多人的习惯是:先转 1 USDT 测试,对方说收到了,再转大额。问题在于第二步的地址从哪来。
测试那笔一上链,攻击方就能看到"你给 0x6D04…8b6c 转过钱",几分钟后造出一条首尾相同的记录。你回到钱包准备转大额,最方便的做法就是从刚才的记录里复制——而最上面那条,可能已经是假的。
小额测试本身没问题,它能验证链、地址格式和对方能不能收到。要改的是:测试和正式转账都从同一个原始来源复制地址,不要拿测试那笔的记录当地址来源。
防地址投毒的五个习惯
1. 地址只从两个地方来。 对方当场发给你的原始文本,或者你自己核对后存进钱包的地址簿(大多数钱包叫"地址簿"或"联系人")。转账记录、浏览器历史、聊天里被转发过几手的截图,都不算。
2. 存地址簿那一次要核对全文。 第一次存的时候和对方用另一个渠道(比如电话、当面)核对一遍完整地址,之后每次转账都从地址簿选。这一次的核对是整套方法里唯一需要花力气的地方。
3. 粘贴之后看中间。 攻击方能做到首尾各 4~6 位相同,做不到整串相同。核对时挑中间几段对照,比只看开头结尾可靠得多。
4. 别和投毒地址互动。 不要给它回转"退还"那 0.0001 USDT,也不要去点它附带的代币或网址。把那条记录当作不存在。
5. 收款方也有责任提醒。 如果你是收款的一方,把收款地址发给对方时附一句"请从这条消息复制,不要从转账记录里复制"。对方转错到假地址,损失虽然在对方,但你这笔钱也就收不到了。
另外,给自己的地址设上到账和转出提醒(以太坊可用 Etherscan 的 Watch List 邮件通知),投毒记录刚出现时你就能注意到。
钱已经转到假地址了,还能做什么
链上转账一旦确认就不能撤回,没有任何一方能把它退回给你。能做的是尽快争取冻结和留下证据:
- 立刻停止从记录里复制地址,把这次的正确地址存进地址簿,防止再转错第二次。
- 记下证据:你的转账交易哈希、假地址全文、正确地址全文、投毒记录的交易哈希和出现时间。截图要带上完整地址和时间。
- 尽快报案并请求冻结。USDT 可以由泰达在合约层面冻结地址,但泰达通常只响应执法机关的请求,不受理个人直接申请;攻击方往往很快把钱转走或换掉,越早报案,冻结时钱还在原地址的可能越大。具体路径和现实预期见《被骗的 USDT 能让泰达冻结吗?》。
- 如果假地址的钱流进了交易所,在报案材料里写明交易所名称和充值交易哈希,由警方向交易所调取信息。个人直接联系交易所一般只能拿到"请通过执法机关"的答复。
不要相信任何声称能"帮你追回"并要求先付费的人或群,这类服务本身就是常见的二次诈骗。
常见问题:地址投毒
收到 0 金额转账,我的钱包是不是被盗了? 不是。0 金额转出不需要你的私钥或授权,任何人都能对任何地址做。只要你没有签过陌生的授权,余额就不受影响。如果拿不准,去钱包的授权管理里看一眼有没有不认识的授权。
能不能把这些记录从钱包里删掉? 链上记录删不掉。部分钱包和区块浏览器提供"隐藏零金额""隐藏垃圾代币"之类的设置,可以打开,但它只是不显示,不能代替核对地址。
用交易所内部转账或地址域名能避开吗? 交易所内部转账(按手机号、邮箱或用户 ID 转)不经过链上地址,不会被投毒。链上地址的域名服务能减少手动复制,但前提是你确认域名指向的地址本身没错。
文中截图来自 Etherscan 公开地址页,截取于 2026 年 10 月 19 日;链上统计由本站通过以太坊公开节点读取 USDT 合约(0xdAC17F958D2ee523a2206206994597C13D831ec7)的 Transfer 事件得出,区块 26224002–26224301,波场抽样来自 TronGrid 公开接口。