假币与转账事故
假 USDT 怎么认、假u怎么分辨:核对合约地址、小数位和代币名
名字对、数量也对,还是假的。链上发币没门槛,能伪造的全被伪造过,唯一伪造不了的是合约地址。这篇给三步核对法、各链真合约地址的公开查询渠道,以及已经收了假币、货也发出去之后还能做什么。
钱包里显示收到 1000 USDT,名字对、数量也对,结果是假的。
这件事能成立,是因为在链上发行一个代币没有任何门槛。任何人都可以部署一份合约,把代币名称写成 Tether USD,符号写成 USDT,数量想给多少给多少。
唯一不能伪造的是合约地址。所以识别方法只有一条:核对合约。
顺带一个能省事的信号:钱包显示的代币图标是按"链 + 合约地址"从图标库里匹配的,不是按名字匹配。假币的合约地址不在图标库里,所以通常显示成空白、灰色圆圈或者首字母占位符。一个叫 USDT 却没有图标的代币,基本可以直接判定有问题。 反过来不成立——有图标不等于是真的,图标只是个快速筛子,最终还是要核对合约地址。
真 USDT 的合约地址
以太坊(ERC20):
0xdAC17F958D2ee523a2206206994597C13D831ec7
波场(TRC20):
TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t
其他链上也有 USDT,地址各不相同。不要凭记忆,也不要直接用搜索引擎第一条结果里的地址,那是钓鱼站最爱占的位置。
有一个查合约地址的渠道很实用,但知道的人不多:大型交易所必须把每条链上的正确合约地址配置在系统里,否则用户充错币就是它自己赔。这些配置是公开的,币安有一个不需要登录、不需要 API key 的接口直接返回:
https://www.binance.com/bapi/capital/v1/public/capital/getNetworkCoinAll
浏览器打开,搜 "coin":"USDT",找到它的 networkList,每条网络里的 contractAddress 就是该链上的 USDT 合约地址。2026 年 9 月 18 日拉取的结果:
| 链 | USDT 合约地址 |
|---|---|
| Ethereum | 0xdac17f958d2ee523a2206206994597c13d831ec7 |
| Tron | TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t |
| BNB Smart Chain | 0x55d398326f99059ff775485246999027b3197955 |
| Polygon | 0xc2132d05d31c914a87c6611c10748aeb04b58e8f |
| Arbitrum | 0xfd086bc7cd5c481dcc9c85ebe478a1c0b69fcbb9 |
| Avalanche C-Chain | 0x9702230a8ea53601f5cd2dc00fdbc13d4df4a8c7 |
| Optimism | 0x01bff41798a0bcf287b996046ca68b395dbc1071 |
| Solana | Es9vMFrzaCERmJfrF4H2FYD4KCoNkY11McCe8BenwNYB |
| NEAR | usdt.tether-token.near |
注意几点。Solana 的地址区分大小写,复制时别改动。NEAR 那条接口里专门带了一句提示,说要确保合约地址是 usdt.tether-token.near,从别的地址充值可能导致资金损失——可见连交易所都认为这里最容易出事。
这个接口的好处是它随平台配置更新,不会像文章里写死的表一样过期。所以正确用法是:拿这篇的表做个印象,真要核对时自己拉一次接口。 别的交易所也有类似接口,比如 Bitget 的 https://api.bitget.com/api/v2/spot/public/coins,两家对得上就更放心。
另一个渠道是在区块链浏览器上搜索代币,看代币页面是否带有浏览器给出的认证标记,同时看持有人数量和转账笔数是否与一个流通量巨大的稳定币相称。
三步核对法
1. 看合约地址,不看名字
在区块链浏览器里打开这笔转账的交易详情,找到代币那一栏,它会显示代币合约地址。把它和上面的真地址逐位对比,特别是开头和结尾之外的中间部分,假币常用的手法就是让首尾几位看起来很像。
不要在钱包 App 里看名字就下判断。钱包显示的是合约自己声明的名称,假币合约声明自己叫什么都可以。
2. 看小数位
真 USDT 的小数位是 6。
这一点值得记住,因为很多假币是照着以太坊上最常见的代币模板做的,那个模板默认是 18 位。小数位不是 6 的所谓 USDT,直接可以排除。
在浏览器的代币页面或者合约的只读函数 decimals() 里能看到这个值。
3. 看代币元数据
真 USDT 在以太坊上的名称是 Tether USD,符号是 USDT。只有符号对、名称是别的写法的,值得怀疑。
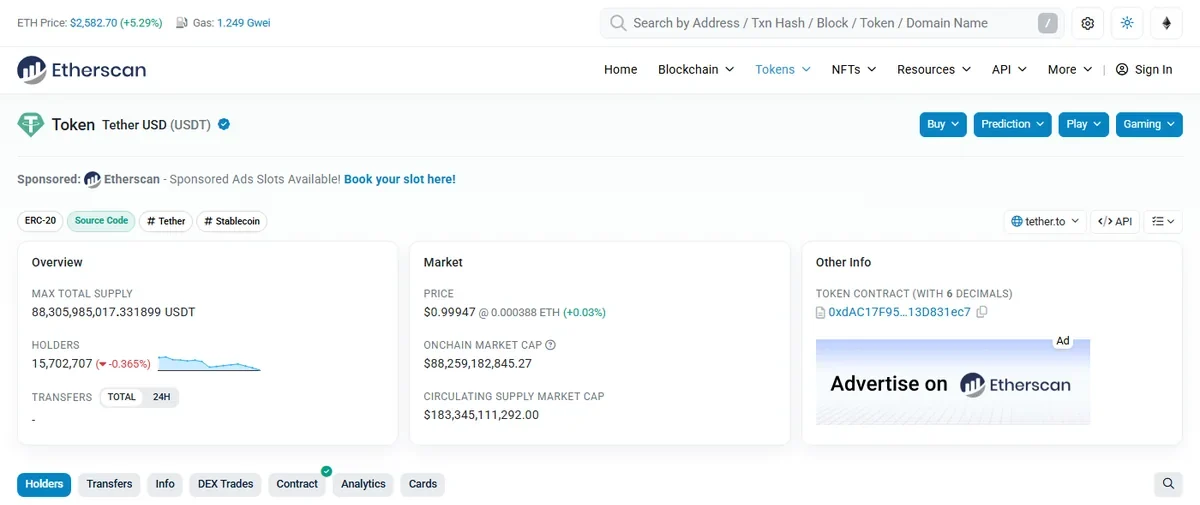
在 Etherscan 的代币页上,这几项能一屏看完:
图里有四个可以对照的点:名称带蓝色认证勾(这是浏览器给已核实代币的标记,假币没有);右侧直接写着 TOKEN CONTRACT (WITH 6 DECIMALS),小数位一目了然;总供应量八百多亿;持有地址一千五百多万。
一个刚部署几天、持有人只有几十个、没有认证标记的合约,不可能是它。反过来提醒一句:认证勾只说明这个代币被浏览器核实过身份,不代表它是 USDT——别的正规代币也有这个勾。四项要一起看。
几种具体套路
-
空投型:直接往你地址里转一笔假 USDT,什么也不做。目的是等你自己发现余额多了,然后试图卖掉或者转出,在这个过程中被引导去授权、去某个网站连钱包。处理方式写在"钱包收到不明代币"。
-
先给假币再要真货:场外交易时对方先转一笔假 USDT,让你在钱包里看到余额,你确认收款后发货或者放币,等你发现时对方已经消失。这种情况的防御点就是上面那三步核对,而且必须在发货之前做。
-
截图型:对方根本没转,只是发给你一张转账成功的截图,或者一个伪造的交易页面链接。防御方式是自己去区块链浏览器搜这笔交易哈希,不点对方给的链接,不看对方给的截图。
-
假钱包 App:问题不在代币而在钱包,装上之后助记词就泄露了。这类 App 常通过搜索广告、群里分享的安装包传播。只从官方渠道下载,不要用别人给的安装包或链接。
-
相似地址型:对方伪造一个和你常用地址首尾几位相同的地址,混进你的转账历史里,等你下次从历史记录复制地址时用错。这个叫地址投毒,上面那篇讲了它的三种具体形态。
场外交易的核对顺序
如果你在做场外或者 C2C 交易,把核对放在正确的时点:
收到到账通知之后,先在区块链浏览器打开这笔交易,核对合约地址与小数位,确认是真 USDT;再确认到账金额和地址无误;最后才是放币或者发货。
顺序颠倒了,前面做的核对都没有意义。
另外提醒一点,真 USDT 到账也不代表这笔钱没有问题,来源风险是另一件事,写在"怎么避免收到黑U"。
已经收了假币,货也发出去了
识别方法都是事前的。如果你是发现得太晚才搜到这篇,下面是这时候还能做的事。
先确认到底是不是假币,别急着下结论。在区块链浏览器里打开那笔转入交易,核对代币合约地址。有两种结果:
- 合约地址对不上真 USDT:确实是假币,钱从来没到过你手上,你的损失是已经发出去的货或钱
- 合约地址是对的:那这笔 U 是真的,你遇到的可能是另一类问题(比如对方事后声称被盗、或者这笔钱来源有问题),处理方式完全不同,看"收到黑U怎么办"
确认是假币之后,马上固定证据。截图保存:那笔假币转账的交易哈希和完整详情页(要能看到代币合约地址)、对方的地址、你和对方的全部聊天记录、你发货或付款的凭证。链上记录不会消失,但聊天记录会被对方删号带走。
然后是现实预期。假币是对方自己部署的合约,转给你的是他凭空铸造的代币——这笔"钱"从头到尾就不存在,没有什么可追回的。你真正损失的是发出去的货或付出去的真钱,那部分能不能追回,取决于对方还能不能找到、以及你所在地的报案与追偿渠道。
这也意味着:任何声称能"追回假币"或者"把假 USDT 换成真的"的服务都是二次诈骗。技术上没有这种东西。
该报案就报案。这属于诈骗,不是链上技术问题。按你所在地的规定报案,把上面那套证据一并提交。涉及金额大的话找当地执业律师。
最后检查一件事:你有没有在对方引导下点过什么链接、连过钱包、或者给某个合约做过授权。如果有,那除了被骗货款,你的钱包本身可能也有风险,处理办法写在"钱包收到不明代币"里"已经点了、已经签过名了"那一节。
反过来:余额显示不对,多半不是假币
有时候你会发现钱包里的 USDT 余额显示不对,或者干脆不显示。这多数时候不是假币,而是钱包没有添加对应链上的代币合约,或者添加的合约地址不对。
自己添加代币时,合约地址同样要从可靠渠道核对,填错了会显示成一个余额为零或者数值异常的代币。这种情况下资产其实没事,链上余额与钱包显示无关,换一个正确配置的钱包就能看到。