冻结与申诉
USDT 会被冻结吗?泰达公司在合约里留了哪些开关
私钥决定谁能发起转账,但转账能不能成功,还要看发行方写在合约里的几个开关:拉黑、销毁余额、全局暂停、把合约整个标记为废弃。这些都是公开的只读信息,你能在 Etherscan 上十分钟核对一遍。
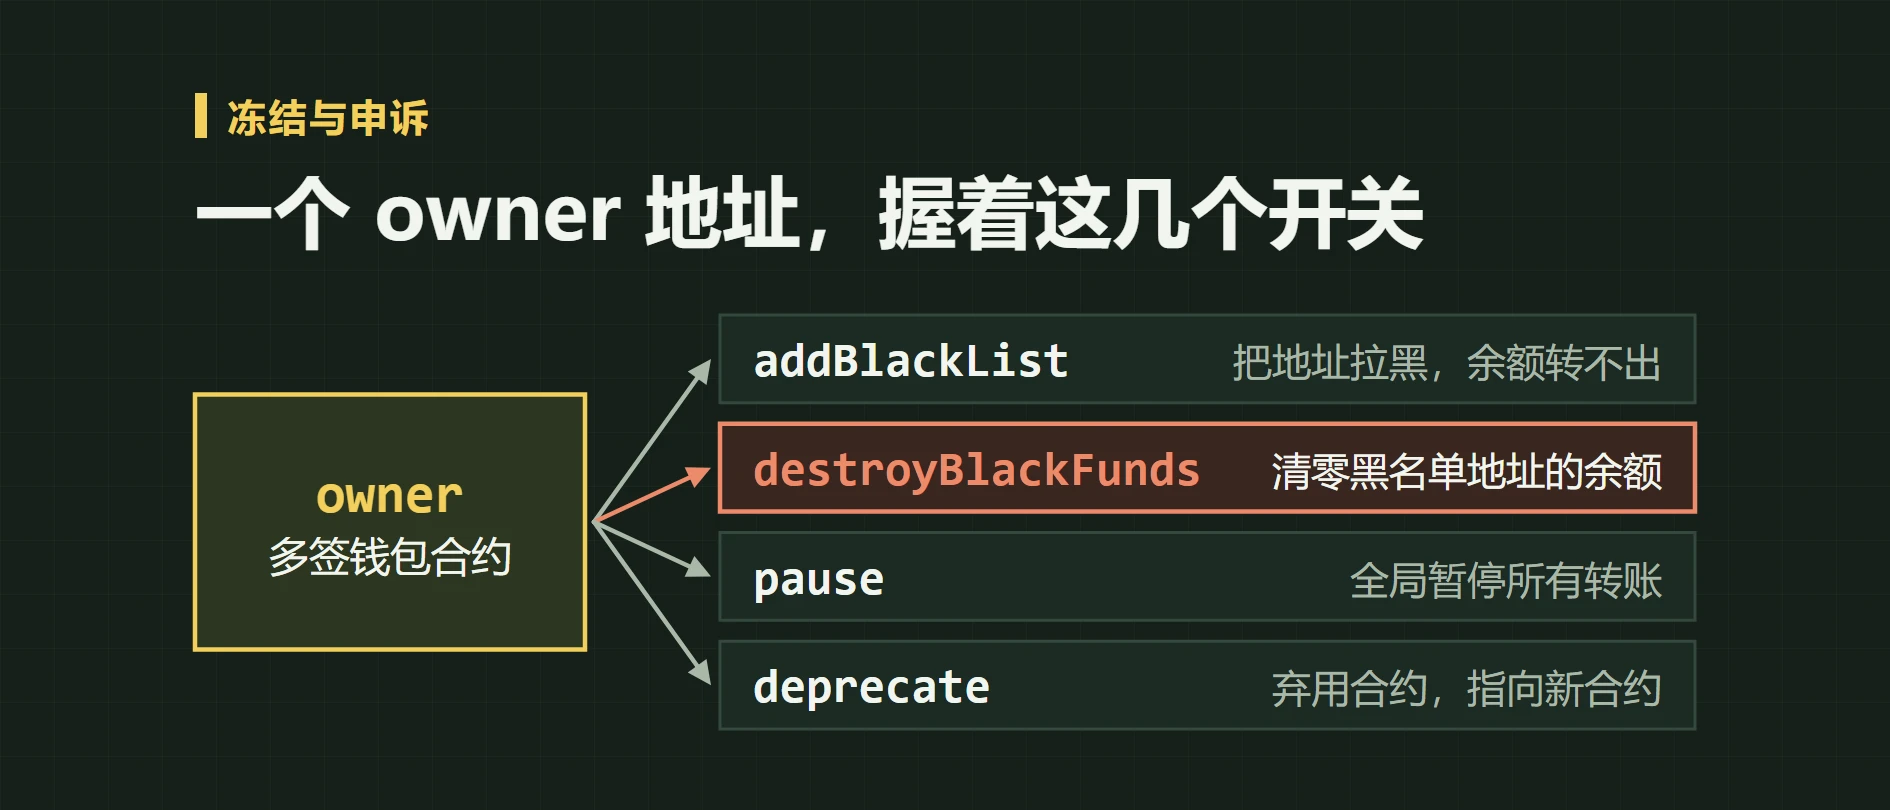
很多人以为 USDT 存在自己钱包里就是绝对安全的,私钥在手,谁也拿不走。前半句对,后半句不对。
私钥决定谁能发起转账,但 USDT 能不能转成功,还要看发行方写在合约里的那几个开关。这篇把这些开关逐个列出来,都是你可以自己在区块链浏览器上核对的。
先分清链和代币
比特币、以太坊这类链上的原生资产,没有发行方,没人能冻结,规则由全网共识决定。
USDT 不是这种东西。它是 Tether 公司发行的代币,本质是一份部署在链上的智能合约,记录着"哪个地址有多少余额"。链保证这份合约按写好的代码运行,但代码本身是发行方写的,里面包含了哪些管理权限,完全取决于发行方当初怎么写。
打开波场 USDT 合约的函数和事件列表,一共 46 项,其中和管理权限相关的是下面这些。
第一件事:把地址拉黑
相关的函数有两个:
addBlackList(address _evilUser)把一个地址加入黑名单removeBlackList(address _clearedUser)把它移出去
对应的两个事件是 AddedBlackList 和 RemovedBlackList,每次执行都会在链上留下永久记录。
参数名 _evilUser 是发行方自己在代码里的命名,不是我的转述,你在合约代码页能看到原文。
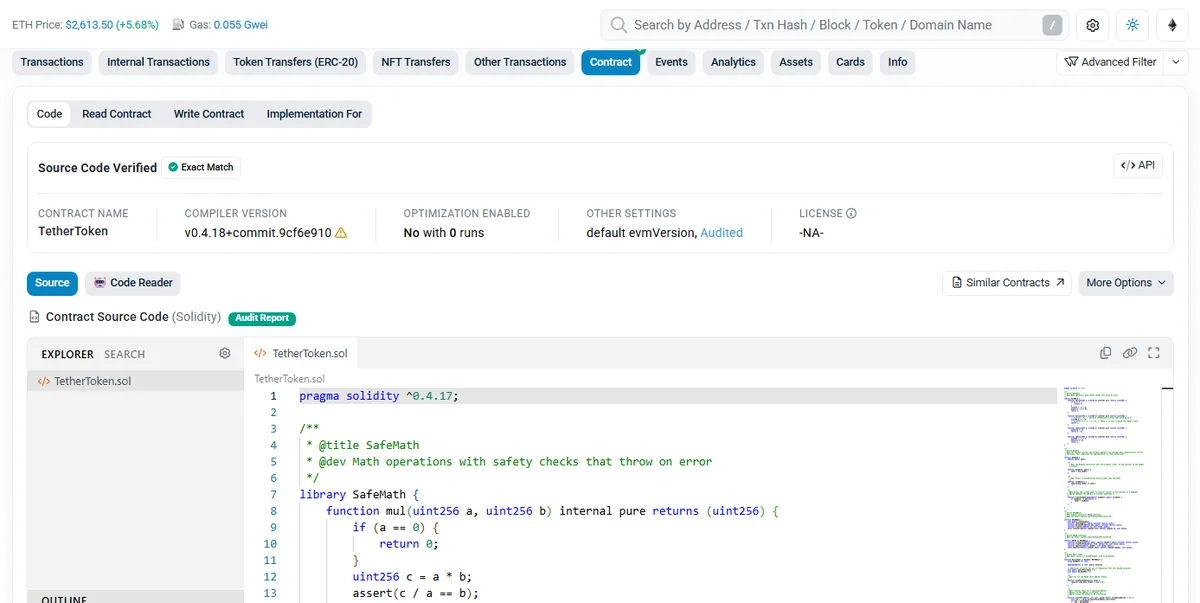
合约代码是公开且经过验证的,页面上标着 Contract Source Code Verified。在这份源码里搜 addBlackList,就能看到那个参数名。
被拉黑的后果很具体:这个地址上的 USDT 转不出去了。任何转账尝试都会被合约拒绝,无论你私钥在不在手上。
查询状态的函数是公开的,谁都能调,具体操作见"自己查黑名单状态"。
第二件事:销毁黑名单地址的余额
这是多数人不知道的一条。
destroyBlackFunds(address _blackListedUser)
对应的事件是 DestroyedBlackFunds,它带两个参数:被销毁的地址,以及被销毁的余额数额。
所以"冻结"不是最坏的情况。被拉黑之后余额还在账上,只是动不了;而这个函数一旦执行,余额本身就没了。它只能作用于已经在黑名单里的地址,也就是说这是拉黑之后的第二步,不是必然发生,但存在这个可能。
这件事的展开写在"被冻结的 USDT 会不会归零"。
第三件事:全局暂停
合约里还有这三个:
pause()暂停unpause()恢复paused()查询当前是否处于暂停状态
这一组不是针对某个地址,而是针对整个合约。执行之后,这条链上所有人的 USDT 转账都会停下来,不区分好人坏人。
paused() 现在查出来是 false(2026 年 10 月 12 日复查仍是 false)。但它存在,意味着极端情况下这个可能性是有的。
还有一个:合约可以被弃用
deprecate(address _upgradedAddress) 这个函数可以把当前合约标记为废弃,并指向一个新合约地址。
配套的只读函数 deprecated() 现在返回 false,也就是当前合约仍在正常使用。
这条的含义是:现在这份合约不是终局,发行方保留了迁移到新合约的能力。
这些权限在谁手上
以太坊上的 USDT 合约,owner() 返回的是单独一个地址:
0xc6cde7c39eb2f0f0095f41570af89efc2c1ea828
上面讲的拉黑、销毁、暂停、弃用,全部由这一个地址发起。但它不是一个普通的钱包地址,而是一份多签钱包合约:2026 年 10 月 12 日链上读取,以太坊这份要 6 个签名人里的 3 个同意才能执行(required() 返回 3,getOwners() 列出 6 个地址);波场 USDT 的 owner 同样是一份名为 MultiSigWallet 的合约,3 个签名人里需要 2 个。也就是说,权限集中在一个地址上,但这个地址背后不是一个人、一把钥匙。(USDC 的做法是按职能拆成四个角色地址,对照写在"USDC 黑名单"。)
这些数字是 2026 年 9 月 18 日在链上读的,你可以自己核对一遍:
| 只读函数 | 返回值 |
|---|---|
name() |
Tether USD |
symbol() |
USDT |
decimals() |
6(不是很多人以为的 18) |
totalSupply() |
88,305,985,017.331899 USDT |
owner() |
0xc6cde7c3…c1ea828(多签合约,6 人中 3 人签名) |
paused() |
false |
deprecated() |
false |
波场那份合约的函数和事件列表一共 46 项,本文提到的管理函数都在里面。
全部是只读调用,在 Etherscan 的 Read Contract 页面点一遍,十分钟能核完。
这些开关多久用一次:波场上的拉黑和销毁频率
看完上面容易产生一个错觉:权限虽然存在,但发行方大概很少用。实际频率比多数人想的高。
把波场 USDT 合约的拉黑记录调出来数,2026 年 9 月 18 日那次,最近 50 条 AddedBlackList 记录只覆盖了约 44 小时——也就是平均每天二十多个地址被拉黑。
销毁同理。同一天拉最近 20 笔 DestroyedBlackFunds,时间跨度 9 月 11 日到 16 日五天,合计约 349 万 USDT 被清零,单笔最大 1,121,333.54。
查询这些记录不需要任何权限,一个浏览器地址栏就够,方法写在"被冻结的 USDT 会不会归零"。
paused() 目前是 false——但它和拉黑用的是同一套权限,握在同一个地址手里。
Tether 为什么在合约里留冻结权限
不是为了坑用户。稳定币的业务模式要求发行方持有对应的法币储备,接受审计,并配合各地的执法和合规要求。当执法机关通过正式法律程序要求冻结某笔涉案资金时,发行方需要有技术手段执行,否则无法在受监管的环境里经营。
发行方自己的条款写得很直接:Tether 的服务条款(2026 年 2 月 26 日更新的版本)写明它可以冻结用户持有的 Tether 代币、把持有 Tether 代币的地址列入黑名单,也写明它会监测可疑或涉及制裁的交易,并按要求向 FinCEN、OFAC 等机构报告。条款里没有写个人申请解冻的流程。
理解这一点有实际意义:链上黑名单是一个结果,不是预警。资金出问题到地址被拉黑之间有时间差,今天查是 false,不代表这笔钱没事。
对持有 USDT 的人意味着什么
USDT 不是无许可资产。它的可转移性依赖发行方不拉黑你。绝大多数时候这不构成问题,但这不等于不存在。
私钥安全和资产可用性是两件事。你可以把私钥保护得完美无缺,依然遇到 USDT 转不出去的情况。冷钱包、硬件钱包、多签,都不改变这一点,因为限制在合约层面,不在签名层面。
分散不只是分散在不同钱包。如果你的全部资产都是同一条链上的 USDT,那你承担的是单一发行方的单一合约风险。分散的含义包括持有不同发行方的稳定币、或者持有一部分无发行方的原生资产。
这些都能自己核对。不需要相信任何人的转述,包括这篇文章。上面每一个函数名、每一个数值,你都可以在区块链浏览器上自己查一遍。
其他稳定币的权限设计不完全一样,差别写在"USDC 黑名单"。
最后回到开头那个问题。"私钥在手谁也拿不走"这句话,对比特币成立,对 USDT 不成立——因为你持有的不是一件东西,而是一份合约里的一行记录,而那份合约的规则由别人写、也由别人改。这不是说 USDT 不能用,它每天都在链上被大量使用。它的意思只是:你该知道自己握的到底是什么,以及在什么情况下它会失效。知道了,才谈得上决定放多少在里面。